
PENTEST AUTOMATIZADO COM INTELIGÊNCIA ARTIFICIAL
Você não aprende Pentest com IA digitando prompts soltos. Você aprende orquestrando um laboratório agêntico profissional.
Construa um ecossistema completo de segurança ofensiva: orquestração central, proxy conectado via MCP com 66 ferramentas, 875 workflows de referência, 50 subagentes especialistas e rigor OWASP WSTG do escopo ao relatório final entregável.
Veja os Agentes em Ação
Em tempo real, o orquestrador distribui tarefas para subagentes especialistas, valida cada achado de forma independente e entrega um relatório auditável — sem intervenção manual.
Quanto Custa um Serviço de Pentest Profissional?
No mercado brasileiro, um serviço profissional de teste de intrusão (pentest) custa geralmente entre R$ 8.000 e R$ 120.000, variando conforme o escopo e a complexidade do sistema. A hora técnica média cobrada por consultorias conceituadas varia entre R$ 400 e R$ 600/hora.
📦 Escopo & Volume
Quantidade de IPs, telas, endpoints de API, fluxos de autenticação ou aplicativos mobile envolvidos no engajamento.
🎯 Modelo Metodológico
Projetos Black Box (sem conhecimento prévio), Gray Box (acesso parcial, mais comum) ou White Box (acesso a código-fonte e arquitetura).
⚡ O Multiplicador da IA
Com o Pentest Automatizado com IA, você ganha velocidade e consistência na execução, mantendo rigor metodológico e auditoria de cada achado — aumentando sua margem por projeto.
Não é Chatbot. É Engenharia Agêntica.
Colar código em janela de chat gera alucinações e não funciona em engajamentos reais. Veja a diferença entre usar IA como mero chatbot e operar uma stack agêntica integrada.
Uso Amador de Chatbots
Prompts soltos e prints sem contexto
- Colar prints e textos soltos na janela do chat
- IA sem acesso ao tráfego HTTP/HTTPS real
- Alucinações frequentes e falta de reprodução de PoCs
- Nenhuma cobertura formal de metodologia (WSTG / API-SEC)
- Relatório manual, demorado e sujeito a retrabalho
Laboratório Agêntico Integrado
Do escopo inicial ao relatório defensável
- Acesso direto ao tráfego interceptado via MCP Server (66 tools)
- 875 skills estruturadas (SKILL.md) & 50 subagentes especialistas
- Dois portões de pré-execução: autorização humana antes de atacar e validação cruzada
- Dois backbones metodológicos: OWASP WSTG v4.2 (12 categorias) & Catálogo API-SEC-NN
- Banco de findings isolado em SQLite e relatório executivo automatizado
Os 7 Pilares do Ecossistema Agêntico
Uma arquitetura em camadas onde o operador humano mantém o controle total (Human-in-the-Loop) enquanto esquadrões de agentes executam e validam com velocidade sobre-humana.
01. Claude Code & Orquestração
Configuração do cérebro central e arquivos de governança (CLAUDE.md global e por projeto) para transformar o modelo em um orquestrador ofensivo de alta precisão.
- Governança por projeto
- Versionamento e regras de escopo
02. Proxy Interceptador via MCP
A ponte que conecta a inteligência artificial ao tráfego web real através do Model Context Protocol (MCP), disponibilizando 66 ferramentas nativas de manipulação HTTP.
- Batch Send & Tamper Rules
- Sitemap, Diff de Respostas e Findings
03. Biblioteca de 875 Skills
Workflows documentados de ataque e defesa. 817 skills defensivas mapeadas no MITRE ATT&CK e 58 ofensivas divididas em 13 categorias especializadas acionadas via find-skills.
- Formato padronizado SKILL.md
- Web, Cloud, AD, Mobile, Auth, Fuzzing
04. Esquadrão de 50 Subagentes
Delegação estruturada como um Red Team Lead comanda uma equipe. Divisão estrita entre Tier 1 (análise e triagem) e Tier 2 (execução direta com supervisão do operador).
- Recon-advisor, Web-hunter & Exploit-chainer
- Isolamento de privilégios e fluxos seguros
05. Rigor OWASP WSTG v4.2
Cobertura metodológica OWASP WSTG v4.2 — 12 categorias de teste, do reconhecimento ao relatório. Cada vetor é mapeado ao código formal do WSTG e rastreado num tracker de cobertura por alvo.
- Tracker com 7 estados de cobertura
- Mapeamento rigoroso às 12 categorias WSTG
06. Cobertura de API (Dois Backbones)
Dois backbones, um método. Projetos WEB rodam sobre o OWASP WSTG v4.2; projetos de API rodam sobre o catálogo API-SEC-NN — cerca de 45 sub-testes derivados do OWASP API Security Top 10 (2023), cobrindo REST, GraphQL e SOAP. No início de cada engajamento o operador declara o Tipo de Projeto (API · WEB · MISTO) e ativa o backbone correto.
- BOLA, Quebra de Autenticação e Mass Assignment
- REST, GraphQL, WebSocket e OAuth/OIDC
07. Client Ops & Relatórios
Automação do pós-teste com findings.sh gerenciando bancos SQLite isolados por cliente e o subagente report-generator compilando relatórios técnicos e executivos em HTML.
- Severidade, Evidências e Remediação
- Relatório auditável pronto para o cliente
ENGAJAMENTO SIMULADO PONTA A PONTA
Você recebe um alvo de laboratório realista com escopo restrito. Aplica toda a stack construída nos módulos 1 a 7 para conduzir a operação completa.
- Reconhecimento e superfície com recon-advisor
- Delegação WSTG com validação via poc-validator
- Relatório final gerado via report-generator
O Artefato que Prova sua Competência em Entrevistas
Diferente de cursos teóricos que ensinam a dar comandos soltos, nesta formação você finaliza com um relatório de engajamento completo, auditável e defensável.
Esta é a peça que você leva para reuniões com clientes ou para entrevistas técnicas como prova concreta de que sabe montar, operar e defender metodologicamente um laboratório agêntico de pentest.
Certificação Pentest Automatizado Operator
Não é um mero comprovante de horas assistidas. É a comprovação prática de que você domina a operação de agentes, proxies, skills e validação de vulnerabilidades reais.
Avaliação Prática por Performance
Você realiza um engajamento simulado em ambiente real, delegando aos subagentes e validando PoCs com independência técnica.
Defesa Metodológica WSTG
Cada vulnerabilidade reportada é correlacionada a códigos formais da indústria, com evidências técnicas reproduzíveis e sem falsos positivos.
Reconhecimento de Mercado
Validação de que você opera na vanguarda da segurança ofensiva, dominando a tecnologia que está transformando a consultoria de pentest mundial.
Ementa do Treinamento (8 Módulos · 30 Horas)
A grade segue exatamente a mesma ordem em que um laboratório profissional é montado e operado em um engajamento corporativo de alto nível.
Módulo 01 Fundamentos do Ambiente 2h
- Visão geral da arquitetura: como Claude Code, Proxy, Skills, Subagentes e OWASP WSTG se conectam
- Contas e ecossistema: Anthropic/Claude, Proxy, GitHub (clonagem de repositórios de skills e agentes)
- Pré-requisitos de sistema e ferramentas: a pessoa precisará ter disponível um ambiente Cloud (Linux Ubuntu 24.04 LTS) e uma assinatura ativa do Claude Pro para operação do Claude Code
- Panorama dos 8 módulos e do entregável de portfólio para visualização clara de cada etapa
Módulo 02 Claude Code — o Cérebro do Laboratório 3h
CLAUDE.md — o arquivo de governança que instrui o ambiente a se comportar como um laboratório ofensivo de pentest.
- Instalação do Claude Code via npm e verificação da versão ativa
- Diferença entre "conversar com um chatbot" e "orquestrar um ambiente" — papel das instruções globais e por-projeto
- Configuração do
CLAUDE.mdglobal (~/.claude/CLAUDE.md) e doCLAUDE.mdde projeto - Estrutura de pastas do ambiente: onde residem skills, agentes, bancos de dados e trackers
- Boas práticas de segurança operacional: escopo, autorização formal e o que nunca automatizar sem supervisão humana
Módulo 03 Conectando a IA ao Proxy de Interceptação (MCP) 4h
- Instalação e configuração inicial do Proxy de interceptação
- O que é o Model Context Protocol (MCP) e por que ele conecta modelos de linguagem a ferramentas reais de segurança
- Instalação e registro do servidor MCP (
claude mcp add) e verificação de integridade - Tour pelas 66 ferramentas MCP: requisições, batch send, sitemap, findings, escopo, tamper rules, intercept, workflows e diff de respostas
- Resources vs. Tools — quando a IA lê contexto direto (otimização de tokens) em vez de invocar ferramentas
- Troubleshooting comum de conexão MCP e diagnósticos de conectividade
Módulo 04 A Biblioteca de Skills (875 Workflows) 3h
- Instalação das 817 skills defensivas (forensics, threat hunting, hardening, mapeadas no MITRE ATT&CK)
- Instalação das 58 skills ofensivas em 13 categorias: web, wireless, infraestrutura, exploit-dev, fuzzing, auth, recon, Active Directory, cloud, IoT, mobile, IA e utilitárias
- Estrutura de uma skill (
SKILL.md) e como a IA decide qual workflow consultar - A meta-skill
find-skills: como descobrir se já existe procedimento pronto para um vetor antes de reinventar a roda - Diferença conceitual entre Skill (metodologia/conhecimento) e Subagente (execução ativa)
find-skills para localizar a skill precisa e aplicá-la em um caso de teste prático.
Módulo 05 O Esquadrão de Subagentes 4h
- Instalação do repositório de subagentes e migração/instalação global (
./install.sh --global) - As três categorias oficiais: Offensive Operations, Defense and Analysis, Reporting and Learning
- Tier 1 (interpreta output) vs. Tier 2 (executa comandos Bash com aprovação humana) — por que nenhum subagente acessa o Proxy diretamente sem supervisão
- Padrões de delegação: descrição natural vs. invocação direta de agentes especializados
- Correlação de vetores entre múltiplos agentes com o
exploit-chainer - Fluxo de dados seguro: sessão principal, subagente especialista e barramento MCP
recon-advisor, web-hunter) e consolidar os resultados de forma unificada.
Módulo 06 Metodologia OWASP WSTG v4.2 + API-SEC — Gate e Tracker 5h
- O que é o OWASP WSTG v4.2 e o catálogo API-SEC-NN — as 12 categorias de teste web e os 10 vetores do OWASP API Security Top 10 (2023)
- Declaração de Tipo de Projeto (API · WEB · MISTO) e seleção do backbone: WSTG v4.2 para WEB, catálogo API-SEC-NN para API
- Os dois portões de pré-execução (anti-alucinação): autorização humana antes de executar e validação independente antes de registrar
- Instalação e estrutura da skill
wstg-methodology(SKILL.md + template de tracker) - Criando e mantendo o
wstg-coverage-<alvo>.md— prevenção de retrabalho entre sessões - Os 7 estados do tracker: não-testado, em-andamento, pendente-validação, confirmado, falso-positivo, testado-negativo, não-aplicável
- O gate de validação: como o subagente
poc-validatorreproduz a falha de forma isolada antes de qualquer confirmação - Regra de Ouro: Nenhuma skill ou agente confirma o próprio achado — quem descobre nunca é quem valida
poc-validator (Portão 2) → registrar veredito auditável.
Módulo 07 Client Ops — Gestão de Findings e Relatório 3h
findings.sh com SQLite isolado por cliente/engajamento e compila relatórios executivos de alto impacto com o report-generator.
- O
findings.sh: banco SQLite isolado por cliente/engajamento — inicialização, gravação e consultas estruturadas - Como
findings.db, registros do Proxy e tracker WSTG se complementam sem sobreposição - Registro oficial de findings apenas após confirmação do gate — a disciplina de auditoria
- Geração do relatório final com o subagente
report-generator: estrutura executiva, matriz de risco, evidências e remediações detalhadas - Checklist diário de inicialização e retomada de engajamentos em andamento
findings.sh, registrar 2-3 achados confirmados e gerar relatório final profissional em HTML com o subagente report-generator.
Módulo 08 Laboratório Final — Engajamento Simulado Completo 6h
- Definição formal de escopo e abertura do engajamento (
findings.sh init+ tracker WSTG/API do alvo) - Reconhecimento e mapeamento de superfície com o subagente
recon-advisor - Condução de um alvo de API (declarando Tipo API), com testes de BOLA, autenticação e misconfiguration validados pelo mesmo gate
- Execução de testes correlacionados ao WSTG com delegação a subagentes especialistas conforme vetor identificado
- Validação independente de cada achado pelo
poc-validatorantes do registro oficial - Registro de findings confirmados no banco de dados e no Proxy
- Compilação do relatório executivo e técnico final com
report-generator - Apresentação e defesa metodológica dos achados citando códigos WSTG/API-SEC e caminhos de validação
Quem será seu Instrutor
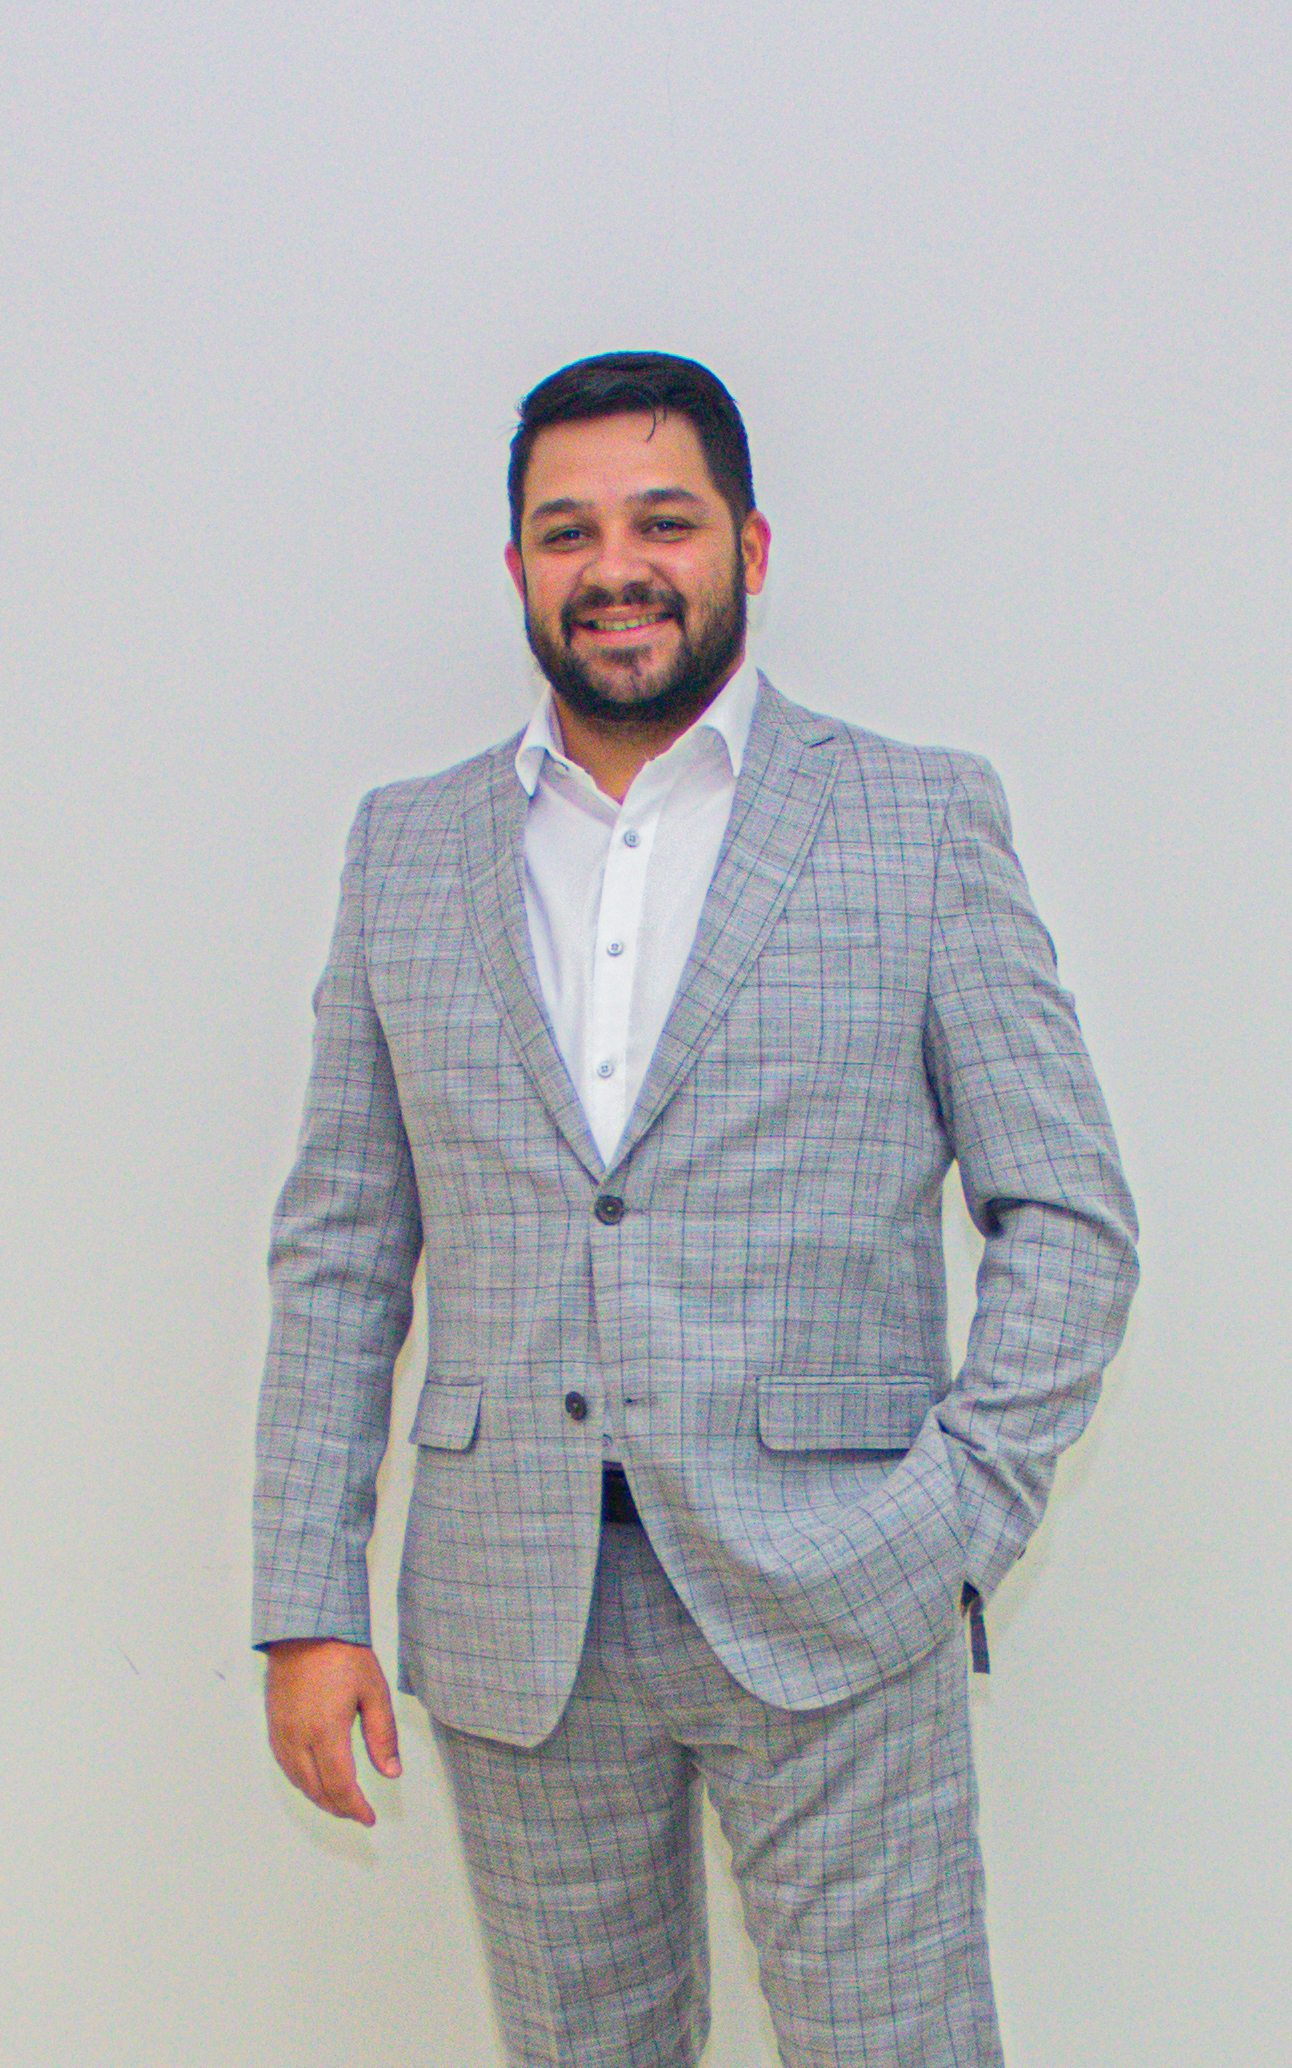
Joabe Kachorroski
Analista de Cibersegurança · Especialista em Automação & IA Ofensiva (kachorroski.cyber)
Especialista em segurança ofensiva e arquiteto do ecossistema de Pentest Automatizado com IA. Criou a estrutura que unifica modelos de linguagem avançados (Claude Code), proxies interceptadores via MCP, bibliotecas de centenas de skills e 50 subagentes especialistas com a metodologia OWASP WSTG.
Sua missão pedagógica é ensinar profissionais e empresas a abandonarem o uso amador de "prompts soltos" e dominarem a construção de laboratórios agênticos estruturados, defensáveis em auditorias internacionais e com zero falso positivo.
O que você vai dominar na prática
Tecnologias de ponta utilizadas na automação agêntica de segurança ofensiva.
Como o Laboratório Agêntico Executa um Pentest
O ciclo de vida de um engajamento real orquestrado por IA — do escopo ao relatório final.
Escopo & Reconhecimento
Inicialização do findings.sh e acionamento do subagente recon-advisor para mapear rotas, endpoints e superfície de ataque.
Mapeamento OWASP WSTG & API-SEC
Criação do tracker wstg-coverage-<alvo>.md e declaração do backbone (Web/API). Identificação de vetores prioritários via find-skills.
Interceptação & Testes MCP
Subagentes como web-hunter operam as 66 ferramentas MCP para repetir requisições, alterar parâmetros e analisar tráfego real.
Gate de Validação Independente
O subagente poc-validator reproduz o achado de forma isolada (Portão 2). Somente após validação formal o finding é gravado no findings.db.
Relatório & Entrega ao Cliente
O subagente report-generator compila o relatório executivo e técnico em HTML, com severidade CVSS, evidências e orientações de correção.
Tudo o que você recebe na formação
30h de Formação Prática
8 módulos detalhados do setup inicial ao engajamento simulado completo.
Repositório com 875 Skills
817 skills defensivas MITRE ATT&CK e 58 skills ofensivas prontas em SKILL.md.
Esquadrão de 50 Subagentes
Scripts e agentes configurados para recon, exploração web, chaining e validação.
Servidor MCP com 66 Ferramentas
Integração completa do Proxy com o Claude Code via Model Context Protocol.
Framework OWASP WSTG v4.2 & API-SEC
Templates de cobertura WSTG v4.2 (12 categorias), catálogo API-SEC-NN e subagente poc-validator.
Certificação Operator
Avaliação prática baseada no entregável de engajamento do Módulo 08.
Perguntas Frequentes
FAQ Quais são os pré-requisitos para fazer o curso?
FAQ Preciso ter um Cloud e assinar o Claude Pro?
FAQ Como funciona a conexão entre o Claude e o Proxy via MCP?
FAQ Como a metodologia previne alucinações e falsos positivos?
poc-validator, um subagente independente que reproduz a vulnerabilidade de forma isolada antes que ela seja oficializada no relatório.
FAQ O que é o entregável de portfólio do Módulo 08?
Eleve suas Operações de Pentest a um Novo Patamar
Domine a metodologia e a tecnologia que estão redefinindo a segurança ofensiva moderna. Junte-se a uma comunidade de operadores de elite.
QUERO ENTRAR NA LISTA DE ESPERA